Seeky

Cybersicherheit und SecuRadar

Kontinuierliche Überwachung der Sicherheit Ihrer IT

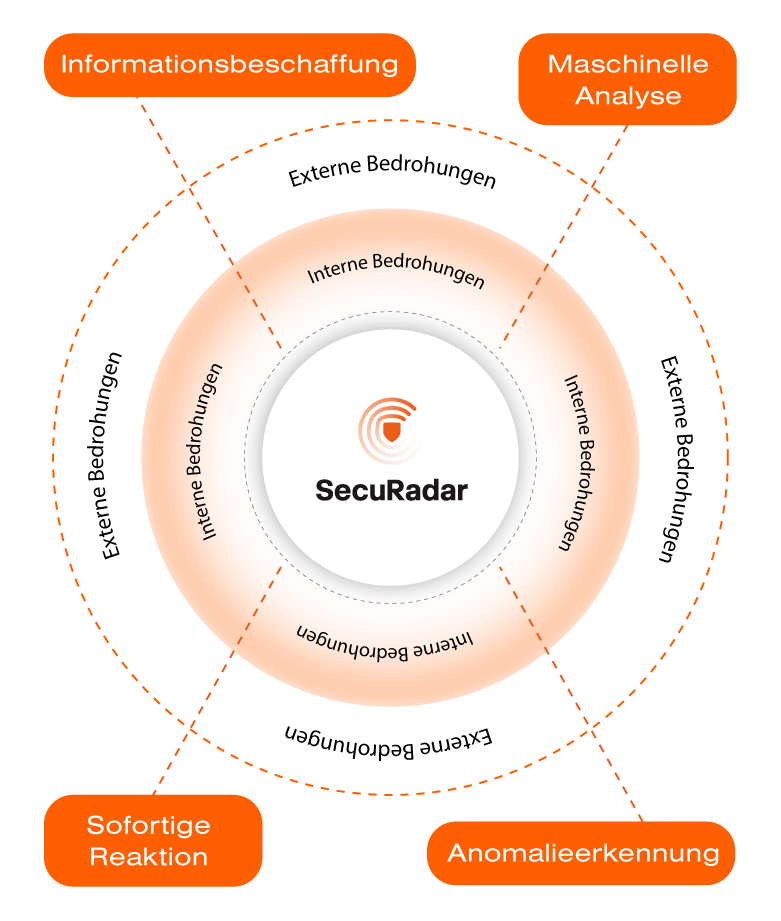
SecuRadar wertet Sicherheitsvorfälle über Identitäten, Endgeräte, das Netzwerk, E-Mail und Cloud-Dienste hinweg kontinuierlich aus und trägt dazu bei, tatsächliche Sicherheitsbedrohungen rechtzeitig zu erkennen.

Durch die Verknüpfung von Ereignissen und die Analyse von Verhaltensmustern kann das System verdächtige Zusammenhänge und Abweichungen erkennen, die bei der Überwachung einzelner Sicherheitsinstrumente möglicherweise verborgen bleiben.

SecuRadar nutzt Technologien von Microsoft, wobei die Sicherheitsdaten in Ihrer Umgebung verbleiben.

Der Dienst kann um die Unterstützung durch SOC-Analysten erweitert werden.

Was SecuRadar Ihrem Unternehmen bietet
<div style="max-width: 18.75rem"><img src="https://www.system4u.eu/wp-content/uploads/2023/09/securadar-logo.png" alt="Cybersicherheit und SecuRadar"></div>
  • 1

    Kontinuität des Betriebs ohne unnötige operative Maßnahmen

    SecuRadar gewährleistet eine lückenlose Überwachung der Cybersicherheit, ohne dass interne Teams mit Dutzenden verschiedener Tools und Dashboards arbeiten müssen. Alle Sicherheitsvorfälle werden an einem Ort gebündelt, fachkundig ausgewertet und erst dann zur Bearbeitung weitergeleitet, wenn tatsächlich ein Eingreifen erforderlich ist.

    Das Ergebnis ist ein geringeres Ausfallrisiko, geringere Auswirkungen von Vorfällen auf den Betrieb und die Gewissheit, dass Sie Bedrohungen rechtzeitig bekämpfen – und nicht erst dann, wenn sie Ihr Unternehmen gefährden.

  • 2

    Transparenz und Kontrolle in Echtzeit

    SecuRadar bietet einen einheitlichen Überblick über die Sicherheit über Identitäten, Endgeräte, das Netzwerk, E-Mail und Cloud-Dienste hinweg. Durch die Verknüpfung von Sicherheitsereignissen und die Analyse mithilfe künstlicher Intelligenz identifiziert es zusammenhängende Aktivitäten, deckt verdeckte Bewegungen von Angreifern auf und unterstützt die Risikobewertung im Kontext der gesamten Umgebung.

    Ihnen stehen relevante Daten für die Entscheidungsfindung, das Risikomanagement und das Berichtswesen zur Verfügung – ohne dass Sie Informationen aus verschiedenen Quellen manuell zusammenstellen müssen.


  • 3

    Vorbereitung auf Audits, regulatorische Anforderungen und Krisensituationen

    SecuRadar unterstützt einen systematischen Ansatz für die Sicherheit – von der Erkennung über die Reaktion bis hin zur Auswertung eines Vorfalls. Es bietet übersichtliche Berichte, einen Ereignisverlauf und Unterlagen zur Erfüllung regulatorischer Anforderungen (z. B. ZKB, NIS2).

    Dank vordefinierter Prozesse und der fachkundigen Unterstützung durch das SOC-Team können Sie sicher sein, dass selbst bei einem schwerwiegenden Vorfall die Vorgehensweise kontrolliert, dokumentiert und ohne Chaos bewältigt wird.

  • 4

    Sinnvolle Benachrichtigungen statt Überflutung

    Mit SecuRadar müssen Sie nicht ständig die Protokolle überprüfen und auf Hunderte von Fehlalarmen reagieren. Die Protokolle aus der gesamten Umgebung werden an einem Ort gesammelt, automatisch analysiert und gefiltert.

    Sie erhalten ausschließlich Benachrichtigungen, die Ihre Aufmerksamkeit erfordern – mit klarem Kontext und einer empfohlenen Vorgehensweise. Das bedeutet weniger manuelle Arbeit, mehr Automatisierung und mehr Zeit für die IT-Entwicklung statt für die Behebung von Störungen.

1/4

Werfen Sie einen Blick auf die implementierten Lösungen

anzeigen

Sind Sie an ähnlichen Dienstleistungen interessiert?

Kontaktieren Sie uns

Wir sind ein Microsoft-Partner mit den Zertifizierungen „Modern Work“ und „Security“ sowie mit einer erweiterten Spezialisierung in den Bereichen Identitäts- und Zugriffsmanagement sowie Bedrohungsschutz.

Cybersicherheit und SecuRadar

Verschaffen Sie sich einen Überblick über Sicherheitslücken

Was bieten wir Ihnen?

SecuRadar richtet sich an Organisationen, die:

  • betreiben Microsoft 365, Cloud-Identitäten, Endgeräte und eine hybride Infrastruktur,
  • benötigen eine kontinuierliche Sicherheitsüberwachung (SOC), ohne ein eigenes Team aufbauen zu müssen,
  • erfüllt die regulatorischen Anforderungen (NIS2, DORA, ZKB),
  • Sie möchten die Kontrolle über die Sicherheit behalten, ohne dabei mit operativen Aufgaben überlastet zu werden.

Die Lösung eignet sich für große und mittelgroße Unternehmen mit komplexen Umgebungen und höheren Anforderungen an Verfügbarkeit und Betriebskontinuität, aber auch für kleinere IT-Teams.

SecuRadar wurde so konzipiert, dass es den Anforderungen der wichtigsten Rollen gerecht wird:

  • Management – Aufrechterhaltung des Betriebs, Minimierung der Auswirkungen von Vorfällen, Vorbereitung auf Audits
  • Manager für Cybersicherheit – Transparenz über alle Umgebungen hinweg, Risikomanagement, prozessgesteuerte Reaktionen
  • IT-Administrator – Zentralisierung von Protokollen, aussagekräftige Warnmeldungen, weniger manuelle Arbeit

Der Dienst fungiert als Erweiterung Ihres IT- und Sicherheitsteams und nicht als weiteres Tool, das verwaltet werden muss.

SecuRadar ist ein rund um die Uhr verfügbarer, verwalteter SOC-Dienst, der Folgendes vereint:

  • kontinuierliche Überwachung von Sicherheitsvorfällen,
  • eigene Erkennungsregeln und Analysen,
  • automatisierte Reaktionen und gesteuerte Eskalationen,
  • Unterstützung durch das SOC-Team mit garantierter SLA.

SecuRadar basiert auf Microsoft Security-Technologien, insbesondere auf Microsoft Sentinel.

Die Implementierung umfasst die Konfiguration der Erfassung von Sicherheitsdaten, die Aktivierung der UEBA-Analytik sowie die Einrichtung von Prozessen zur Erkennung und Reaktion auf Vorfälle.

Die grundlegende Inbetriebnahme im Produktionsbetrieb erfolgt innerhalb weniger Tage, ohne dass eine eigene Infrastruktur aufgebaut werden muss.

Vergleich der Pläne

SecuRadar
LITE
COMPLETE
ULTIMATE
Interaktive Dashboards zu Bedrohungen
Echtzeit-Bedrohungserkennung
Echtzeit-Reaktion auf Bedrohungen
DIRECT SUPPORT (optional)
LITE
COMPLETE
ULTIMATE
Beratung
8/5 Sicherheitskontrollzentrum
24/7-Sicherheitsleitzentrale

Was SecuRadar auszeichnet:

Orchestrierung und Automatisierung (SOAR)

  • Die Sicherheitsprozesse sind so konzipiert, dass manuelle Eingriffe minimiert, Reaktionszeiten verkürzt und die Betriebskosten gesenkt werden. Wir schonen sowohl die Zeit der IT-Teams als auch die Budgets des Unternehmens.

Transparenz und Kontrolle

  • Die Daten verlassen Ihre Umgebung nicht; Sie haben einen vollständigen Überblick über die Aktivitäten des SOC-Teams sowie darüber, wie Vorfälle bearbeitet werden.

Flexibilität und Integration

  • Wir stützen uns auf bewährte Microsoft-Technologien, sind jedoch auch in der Lage, weitere Sicherheitstools so zu integrieren, dass die daraus resultierende Lösung genau auf Ihre Umgebung zugeschnitten ist.

Langfristiger Mehrwert, keine einmalige Dienstleistung

  • Zu den Leistungen gehören die kontinuierliche Weiterentwicklung, Threat Hunting, die regelmäßige Bewertung des Sicherheitsstatus sowie die Planung weiterer Maßnahmen zur Verbesserung des Sicherheitsniveaus.

Der Dienst basiert auf den Prinzipien von UEBA (User and Entity Behavior Analytics) und bietet einen kontinuierlichen Überblick über das Sicherheitsverhalten von Benutzern und Systemen in der gesamten Umgebung.

Produktdemonstration zur Abfrage von Conditional-Access-Richtlinien


Oder kontaktieren Sie uns direkt

Martina Plisková

Martina Plisková

Bürokoordinator

Kontaktieren Sie uns

Füllen Sie unser Formular aus und erhalten Sie innerhalb weniger Tage ein Angebot für ein unverbindliches Beratungsgespräch.

Fehler: Kontaktformular wurde nicht gefunden.